- Hjemmeside /
- Bøger /
- Computing & Internet /
- Networking & Security /
- Introduction to Network & Security /
- Practical Detection Engineering with Sigma: I...
0 ratings




Vare #:
267526897
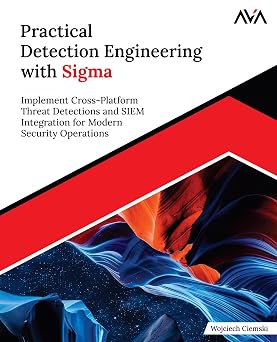
Practical Detection Engineering with Sigma: Implement Cross-Platform Threat Detections and SIEM Integration for Modern Security Operations (English
Vare #:
267526897
DKK 444
Prisdetaljer
Eksklusive forsendelses- og toldgebyrer ( Forsendelses- og toldgebyrer beregnes ved checkout )
*Alle varer importeres fra Storbritannien
0 ratings
Skriv en anmeldelse
På lager
 Importeret fra UK butik
QTY:
Bestil nu og få den omkring Monday, Oktober 19
Sikker transaktion
Ubuy arbejder hårdt for at beskytte din sikkerhed og dit privatliv. Vores avancerede betalingssikkerhedssystem sikrer fortrolighed ved at kryptere dine oplysninger under transmission ved hjælp af AES (Advanced Encryption Standards) og SSL (Secure Socket Layer) protokoller. Dine betalingsoplysninger er 100% sikre, da vi ikke deler dine betalingsoplysninger med tredjepartssælgere.
Vores bedste logistikpartnere


Køb nu, betal senere

Hurtig
levering

Gratis
returnering*

Sikker emballering

100 % originale produkter'

PCI DSS Compliance

ISO 27001 Certified



Produktdetaljer
- Write Once, and Detect Everywhere- Practical Sigma Rules for Modern SOCsKey Features● Get a free one-month digital subscription to www.avaskillshelf.com● End-to-end guide to writing, testing, and deploying Sigma detection rules across Windows, Linux, and network log sources.● Step-by-step conversion of Sigma rules into backend-specific queries for Elastic, Splunk, Microsoft Sentinel, and Wazuh.● Practical detection-as-code approach including version control, CI/CD pipelines, rule lifecycle management, and production-ready workflows.Book DescriptionPractical Detection Engineering with Sigma is a hands-on guide to building, testing, and operationalizing modern detections in real SOC environments.The book walks you step by step through the full detection engineering lifecycle—from understanding Sigma fundamentals to writing structured rules and deploying them across SIEM and XDR platforms.You will learn how to translate adversary behavior into behavior-based detections, aligned with MITRE ATT&CK, create rules for Windows, Linux, and network telemetry, and convert them into backend-specific queries for platforms such as Elastic, Splunk, Microsoft Sentinel, and Wazuh. Practical examples demonstrate how to validate detections using real and simulated attack data, reduce false positives, and design alerts that analysts can confidently triage.From rule creation to CI/CD automation, version control, and large-scale rule management, this book equips you to build scalable, maintainable, and production-ready detection programs aligned with modern security operations.What you will learn● Design and write structured, maintainable Sigma rules for diverse log sources and enterprise environments.● Translate adversary techniques into behavior-based detections, aligned with MITRE ATT&CK tactics and techniques.● Convert vendor-agnostic Sigma rules into optimized SIEM and XDR platform-specific queries.● Validate and test detections using real telemetry, simulated attacks, and threat emulation frameworks.● Reduce false positives through better logic design, field normalization, and contextual enrichment.● Implement scalable detection engineering practices using Git-based versioning, automation, and CI/CD pipelines.Table of Contents1. Understanding Sigma and Its Importance2. Anatomy of a Sigma Rule3. Sigma Rule Logic and Conditions4. Creating Rules for Windows Logs5. Creating Rules for Linux and Network Logs6. ATT&CK Mapping and TTP-Based Detection7. Threat Simulation and Rule Testing8. Sigma Rule Anti-Patterns and Best Practices9. Real-World Detection Use Cases10. Sigma Rules in SOC Workflows11. Converting Sigma to SIEM Queries12. Backend Limitations and Field Mapping Challenges13. Automating Detection Delivery with CI/CD14. Managing Rule Packs and Rule Versioning15. Threat Hunting with Sigma16. Intelligence-Driven Detection Engineering17. Sigma in Open Source XDR18. The Future of Sigma and Detection-as-Code Appendices Index
| Publisher | Orange Education Pvt Ltd |
| Publication date | 26 May 2026 |
| Language | English |
| Print length | 448 pages |
| ISBN-10 | 9349887975 |
| ISBN-13 | 978-9349887978 |
| Item weight | 767 g |
| Dimensions | 19.05 x 2.57 x 23.5 cm |
Produktbeskrivelse
Har du spørgsmål? Chat med os
Kundespørgsmål og svar
-
spørgsmål:
Hvordan shopper man Practical Detection Engineering with Sigma: online fra Ubuy?
svar: Det er nemt at shoppe Practical Detection Engineering with Sigma: online fra Ubuy.. Du skal bare søge efter produktet, vælge din forsendelsesmetode, mens du tjekker ud og få det leveret til dit sted. -
spørgsmål:
Er Practical Detection Engineering with Sigma: tilgængelig til at handle online i Denmark?
svar: Ja, hos Ubuy Denmark er dette produkt tilgængeligt, så du kan handle til en rimelig pris.. Practical Detection Engineering with Sigma: er ikke tilgængelig lokalt, men du kan stole på os med vores ekspresforsendelsestjenester. -
spørgsmål:
Hvor lang tid tager det at få produktet efter at have afgivet ordren?
svar: Leveringstiden for dit bestilte produkt varierer alt efter, hvad du har bestilt, og den forsendelsesmetode, du har valgt.. Den estimerede leveringstid er nævnt under købsprocessen, så vær ubekymret, mens du handler.
Introduction to Network & Security Editorial Review
Ingen redaktionelle anmeldelser fundet
Kundeanmeldelser & vurderinger
1 kundebedømmelser
-
5 stjerne
100%
-
4 stjerne
0%
-
3 stjerne
0%
-
2 stjerne
0%
-
1 stjerne
0%
Anmeld dette produkt
Del dine tanker med andre kunder
Produktets prishistorik
Vigtig information
- Begrænsninger: For produkter, der forsendes internationalt, bemærk venligst, at eventuel producentgaranti muligvis ikke er gyldig; producentens serviceordninger er muligvis ikke tilgængelige; produktmanualer, instruktioner og sikkerhedsadvarsler er muligvis ikke på destinationslandets sprog; produkterne (og det medfølgende materiale) er muligvis ikke designet i overensstemmelse med destinationslandets standarder, specifikationer og mærkningskrav; og produkterne opfylder muligvis ikke destinationslandets krav til spænding og andre elektriske standarder (hvilket kan kræve brug af en adapter eller transformer, hvis relevant). Modtageren er ansvarlig for at sikre, at produktet lovligt kan importeres til destinationslandet. Ved bestilling hos Ubuy eller dets datterselskaber er modtageren importøren og skal overholde alle love og regler i destinationslandet.
- Det er ikke alle de produkter som vises på Ubuy som er til salg, idet Ubuy er en global søgemaskine. Produkterne er underlagt eksport-/handelsregler.
DKK 444
Bestil nu og få den omkring Monday, Oktober 19
Dette produkt er ikke begrænset i mit land. (Klik venligst på linket ovenfor, hvis dette produkt ikke er begrænset i dit land, så vil vores team gennemgå det og godkende det.)
QTY:
Sikker transaktion
PCI DSS-kompatibel og ISO 27001:2022-certificeret, med krypteret betaling og fuld køberbeskyttelse på hver ordre
Vores bedste logistikpartnere
Hurtigste grænseoverskridende levering
Ubuy-garanti
Oplev bekymringsfri shopping med 100 % originale produkter, PCI DSS-kompatibel betalingssikkerhed, ISO 27001-certificeret databeskyttelse, den hurtigste grænseoverskridende levering, gratis returnering* og sikker emballage på hver ordre.